Qué es una Threat Emulation y cómo interpretarla
Last updated: October 15, 2026
Una Threat Emulation es una simulación controlada de un ataque real, diseñada para identificar vulnerabilidades explotables en condiciones reales. A diferencia de un escaneo tradicional, no se limita a detectar posibles fallas: reproduce el comportamiento de un atacante y valida si el riesgo es realmente explotable.
Una Threat Emulation agrupa uno o más assets
Una Threat Emulation agrupa uno o más assets y los testea como una sola unidad. Puede representar una aplicación, un flujo de negocio o el conjunto de assets que necesites testear juntos. Por eso conviene nombrarla según lo que significa para tu negocio, por ejemplo "Home banking" o "Flujo de pagos".
Cada Threat Emulation tiene su propio scope, su configuración, sus ejecuciones y sus vulnerabilidades.
En la Threat Emulation defines:
Scope: qué assets incluye y cuántos paths testear en cada uno.
Tipo de testing: Full security, Focused o Change-based.
Configuración: profundidad, recurrencia, Human hacking, restricciones e información adicional.
Para el paso a paso, consulta Cómo crear una Threat Emulation.
Threat Emulation y ejecución
Cada vez que una Threat Emulation se ejecuta, se genera una ejecución. Si la Threat Emulation es recurrente, tendrá una ejecución por cada período configurado (mensual, trimestral o semestral). Cada ejecución consume créditos de tu plan.
Además de las ejecuciones programadas, puedes lanzar una ejecución a demanda con Run now:
Full security: una ejecución completa sobre todos los assets de la Threat Emulation.
Focused tests: un test puntual enfocado en un objetivo que defines.
Re-execute last run: repite la última ejecución.
Las ejecuciones a demanda no afectan a las ejecuciones programadas y usan las restricciones y credenciales de la configuración de la Threat Emulation.
Para más detalle sobre el consumo, consulta Créditos: qué son y cómo se consumen.
El detalle de una Threat Emulation
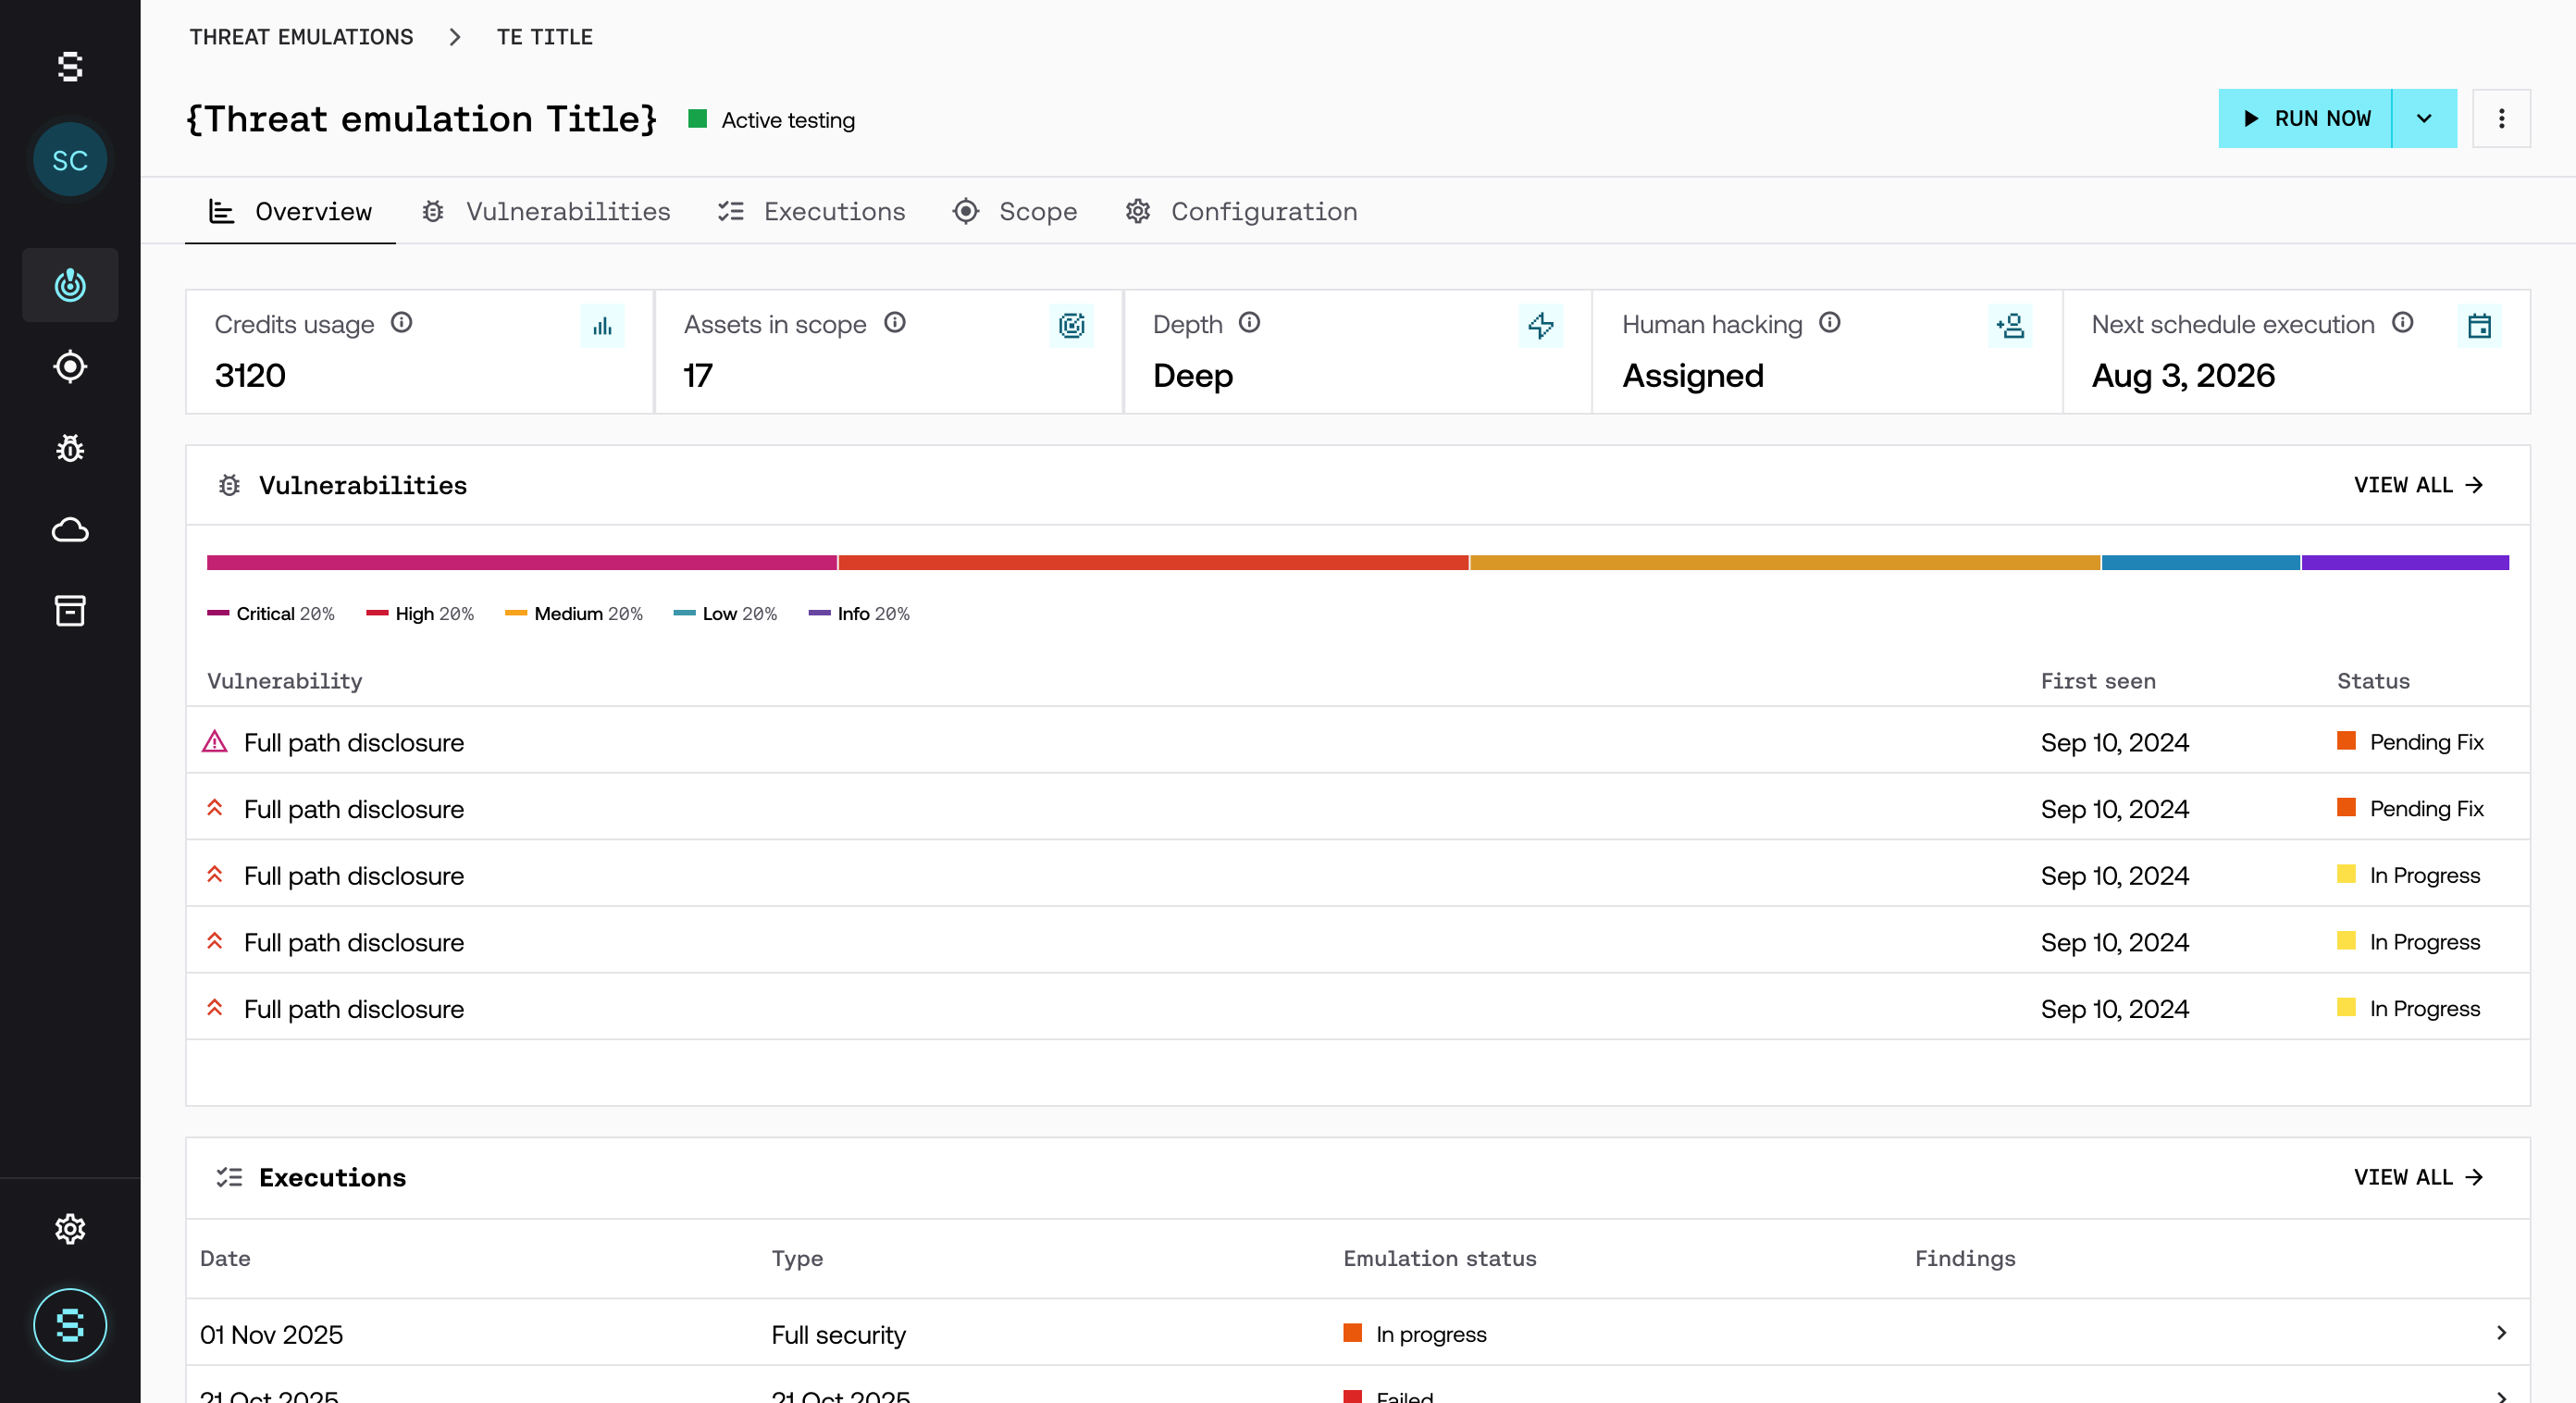
Al abrir una Threat Emulation encuentras estas pestañas:
Overview: resumen con los créditos consumidos, la cantidad de assets en scope, la profundidad, si tiene Human hacking y la fecha de la próxima ejecución. También muestra las últimas vulnerabilidades y ejecuciones.
Vulnerabilities: todas las vulnerabilidades encontradas por esta Threat Emulation, con filtros por asset, estado y severidad.
Executions: el historial de ejecuciones, con su tipo, estado y vulnerabilidades encontradas.
Scope: los assets incluidos, con el límite de paths de cada uno. Desde View detail puedes ver la información y los accesos de cada asset. Los assets que se testearon pero después se quitaron del scope aparecen al final de la lista, marcados como Removed.
Configuration: la configuración actual: recurrencia, profundidad, Human hacking, acceso de red (VPN) y restricciones.
Qué sucede durante una ejecución
Cuando una Threat Emulation se ejecuta:
Se analiza el contexto de los assets en scope.
Se identifican posibles rutas de ataque.
Se ejecutan pruebas de forma secuencial o paralela.
Se validan los hallazgos antes de reportarlos.
Todo este proceso es automatizado, pero sigue una lógica ofensiva similar a la de un pentester.
Visualización en tiempo real
La plataforma permite ver cómo avanza una ejecución en tiempo real:
Qué acciones se están ejecutando.
Sobre qué endpoints o funcionalidades.
Qué decisiones está tomando el agente de IA de Strike.
Cómo evoluciona el testing.
Esto permite entender no solo el resultado, sino el proceso detrás de cada hallazgo.
Trace de ejecución
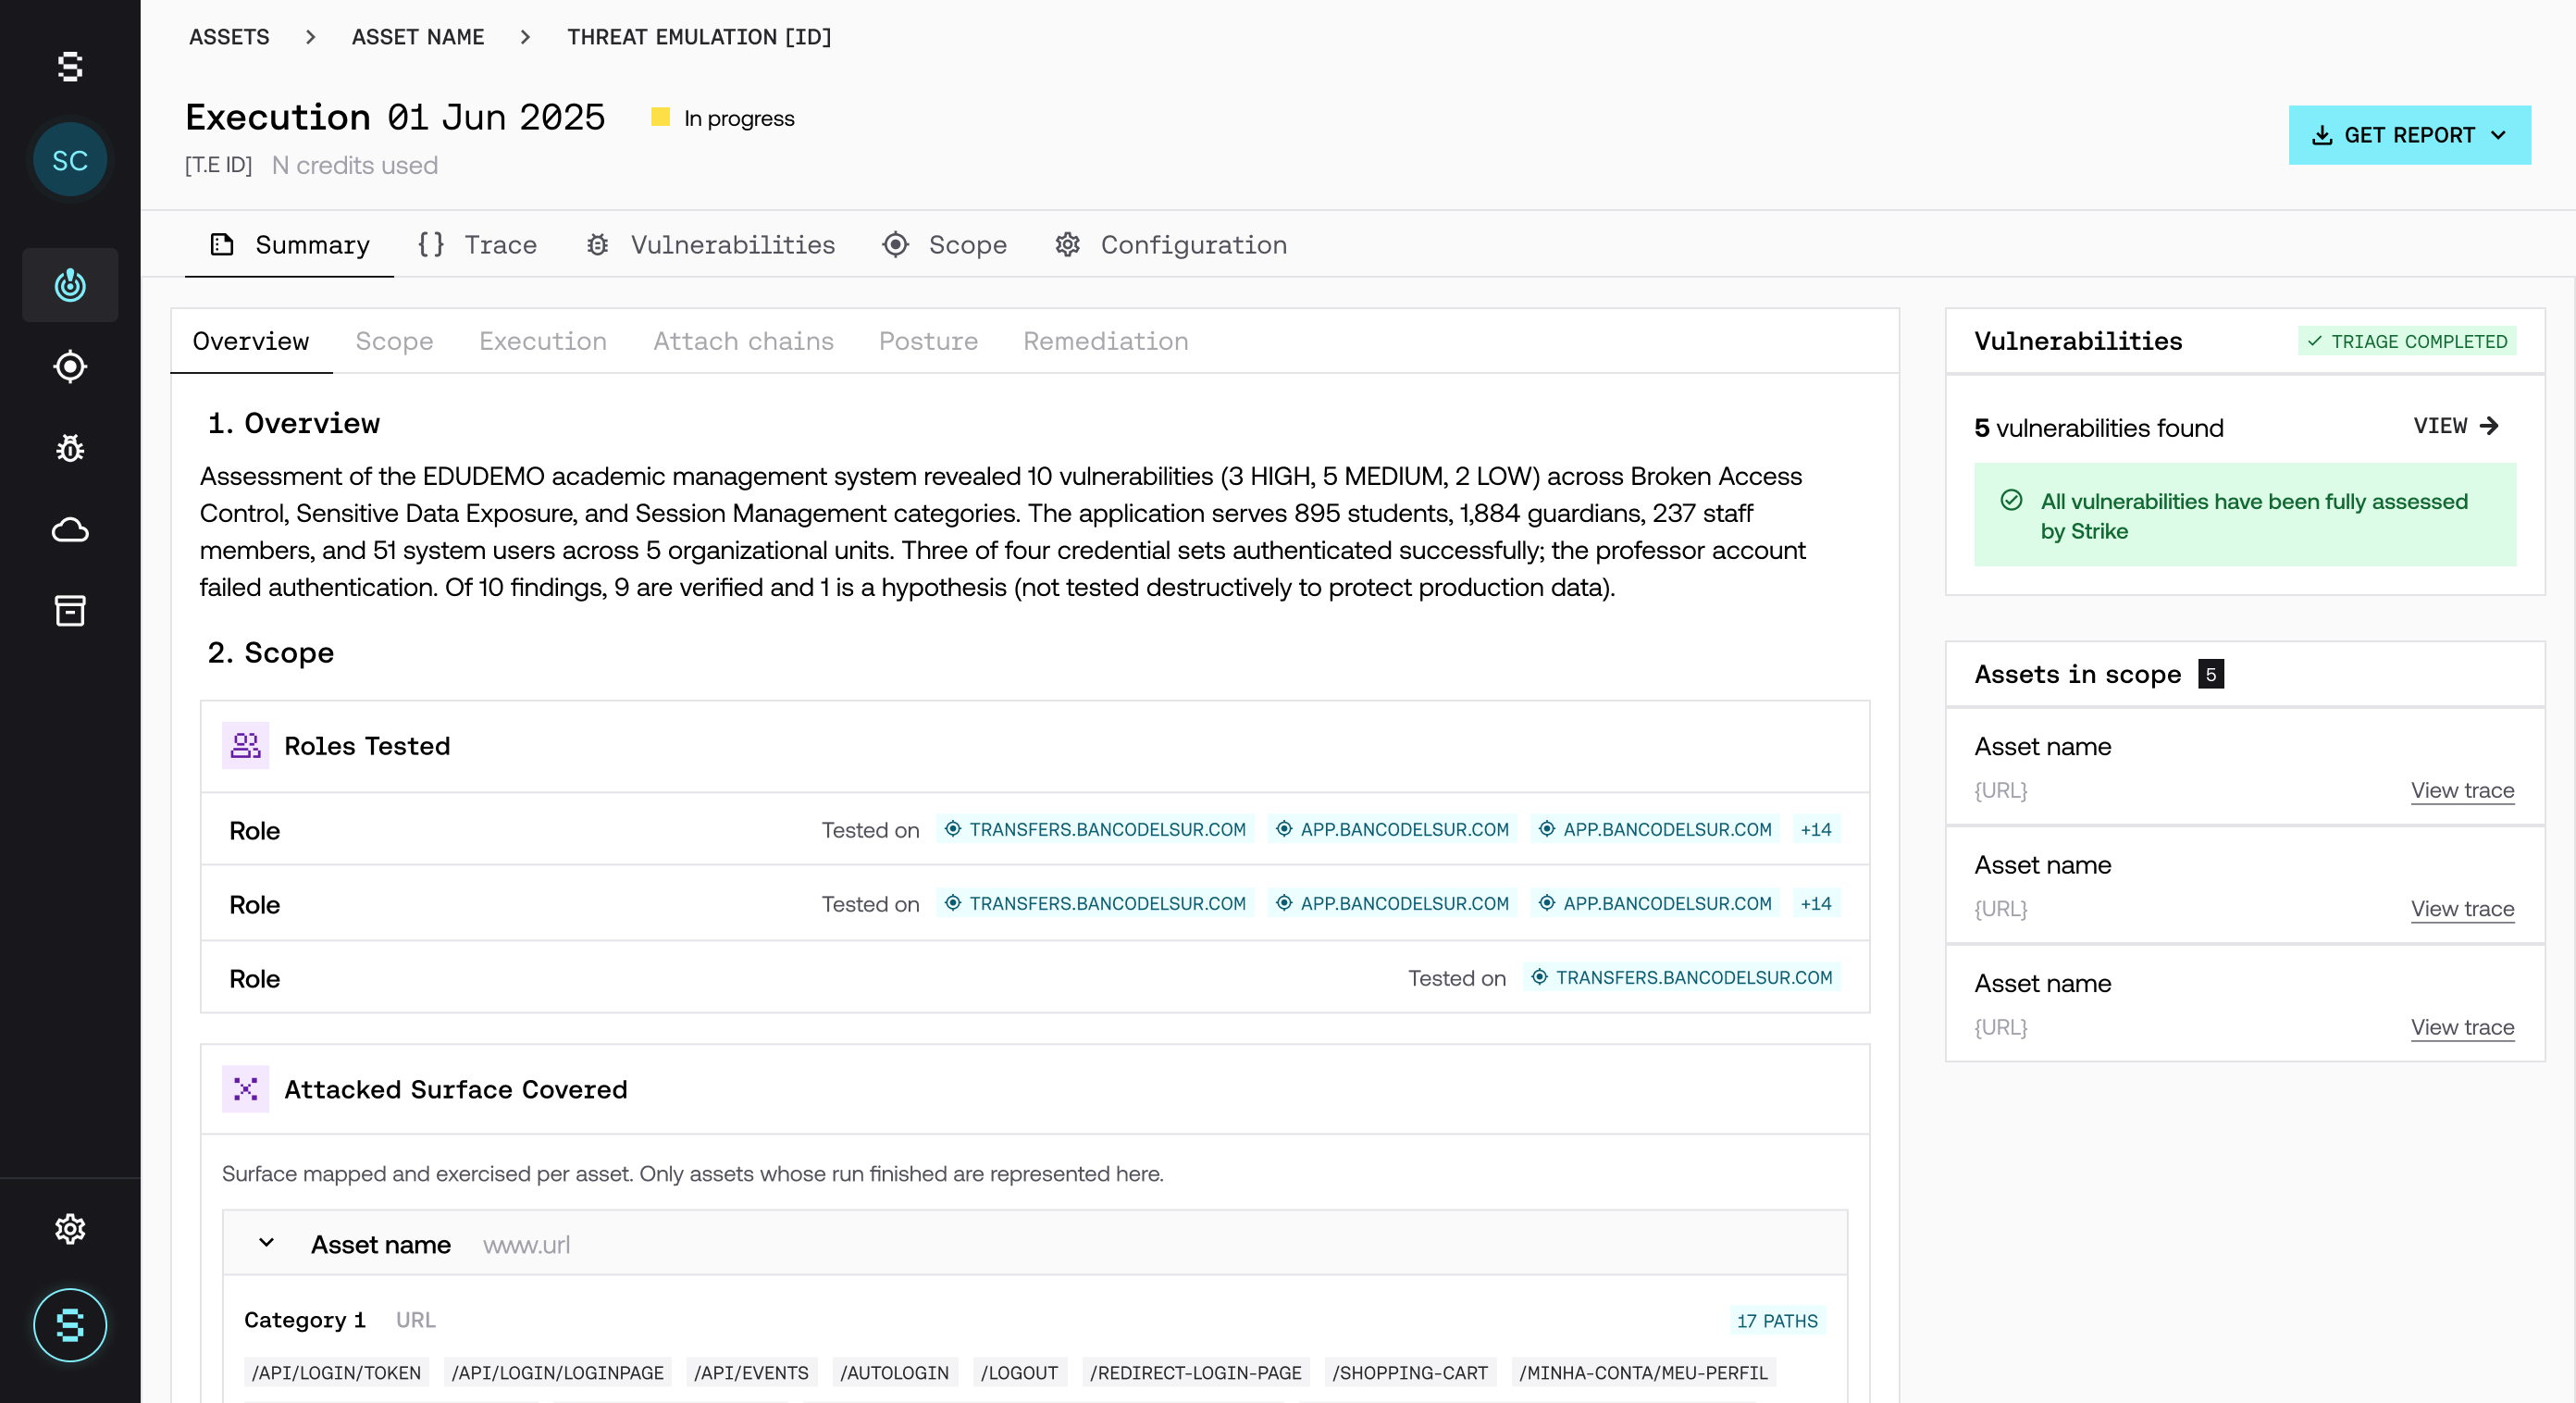
Cada ejecución genera un trace con el detalle paso a paso: la secuencia de acciones, las decisiones del agente, las pruebas ejecutadas y los resultados intermedios. El trace permite reconstruir el camino que se siguió para encontrar una vulnerabilidad.
Por qué es diferente a un escaneo
A diferencia de las herramientas tradicionales, una Threat Emulation:
No ejecuta pruebas de forma indiscriminada.
No genera ruido innecesario.
Prioriza las rutas con mayor probabilidad de explotación.
Adapta su comportamiento según el contexto.
Esto permite encontrar vulnerabilidades más relevantes y reducir los falsos positivos.
Relación con las vulnerabilidades
Las vulnerabilidades reportadas son el resultado de las ejecuciones. Cada hallazgo fue ejecutado, validado y confirmado como explotable, por lo que los resultados son accionables.
Relación con los assets
Dentro de un mismo asset, el agente construye contexto a lo largo del tiempo:
Relaciona hallazgos entre distintas ejecuciones.
Ajusta sus estrategias en función de resultados previos.
Prioriza las rutas de ataque con mayor probabilidad de éxito.
Este aprendizaje es específico de cada asset y no se comparte entre distintos assets.
Buenas prácticas
Revisa el trace para entender el contexto de cada hallazgo.
Usa la visualización en tiempo real para seguir el avance de una ejecución.
Analiza cómo evoluciona el testing entre ejecuciones.
Preguntas frecuentes
¿Una Threat Emulation puede tener más de un asset?
Sí. Puedes agrupar todos los assets que necesites testear juntos, combinando assets nuevos y assets de tu inventario.
¿Una ejecución con Run now cambia la fecha de la próxima ejecución programada?
No. Las ejecuciones a demanda no afectan a las ejecuciones programadas.
¿Cómo pauso una Threat Emulation?
Desde el menú de tres puntos del detalle. Para más detalle, consulta Cómo pausar una Threat Emulation o cancelar una ejecución.