Qué es y cómo ejecutar una Focused Threat Emulation
Last updated: October 16, 2026
Una Focused Threat Emulation es una Threat Emulation de tipo Focused: se ejecuta una sola vez y se enfoca en un objetivo que tú defines, por ejemplo un endpoint nuevo, el flujo de login o un panel de administración. Valida ese objetivo contra los assets en scope.
Está pensada para scopes pequeños y específicos: profundizar o validar algo muy puntual. Si necesitas un ejercicio de testing completo sobre tu superficie, elige Full security.
También puedes lanzar una ejecución Focused desde una Threat Emulation que ya tienes, sin crear una nueva.
Cuándo usarla
Usa una Focused Threat Emulation cuando necesitas validar algo específico y acotado, sin esperar a la próxima ejecución recurrente. Por ejemplo:
Validar un endpoint o una funcionalidad nueva.
Profundizar en un flujo puntual, como el checkout o la recuperación de contraseña.
Confirmar si una vulnerabilidad o un comportamiento específico sigue presente.
Cuándo no usarla: una Focused Threat Emulation no reemplaza un testing completo. Para cubrir toda la superficie de tus assets, de forma recurrente o en una sola ejecución, usa una Threat Emulation de tipo Full security. Para ver las diferencias, consulta Full security, Focused y Change-based: en qué se diferencian.
Cómo ejecutarla
Puedes hacerlo de dos formas.
Desde una Threat Emulation existente
Abre la Threat Emulation.
Haz clic en la flecha de Run now y selecciona Focused.
En Goal, describe el flujo, funcionalidad o área de vulnerabilidad en la que debe enfocarse la ejecución.
Revisa el costo estimado y haz clic en Run now.
La ejecución Focused usa los assets, las restricciones y las credenciales de la configuración de la Threat Emulation. No afecta a las ejecuciones programadas.
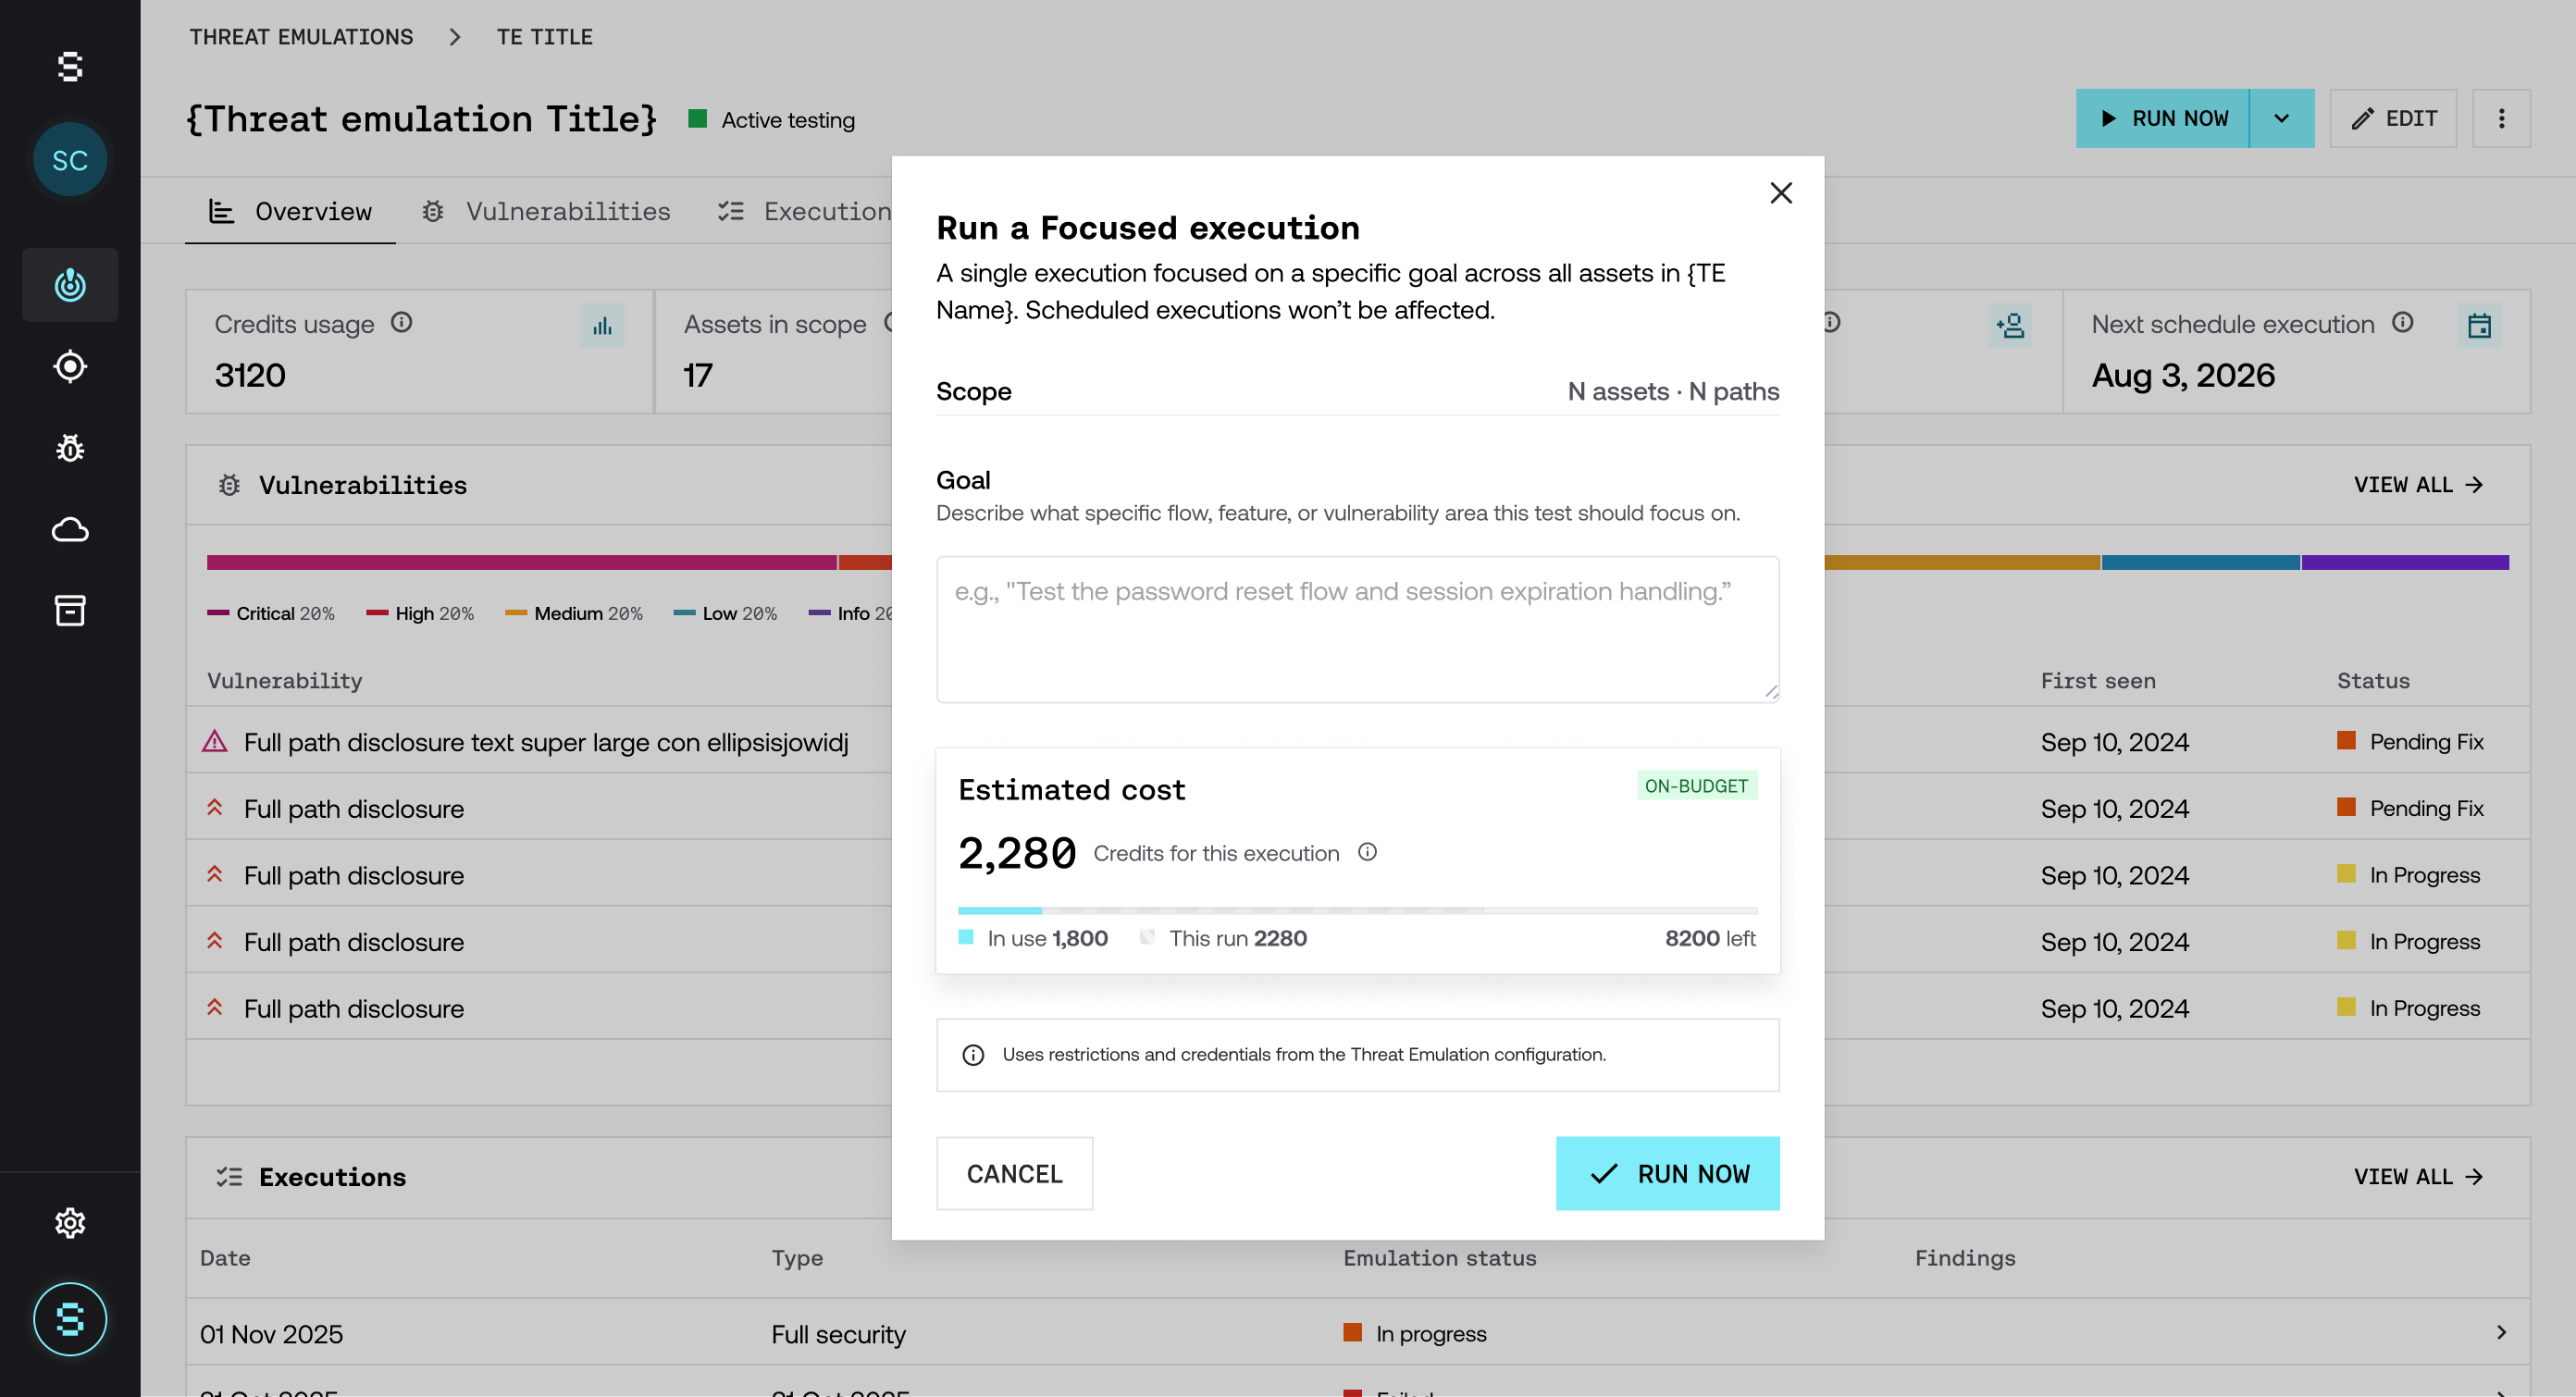
Creando una Focused Threat Emulation
Crea una Threat Emulation y define su scope. También puedes hacer clic en Start test desde el detalle de un asset: la plataforma te lleva al flujo de creación con ese asset ya cargado en el scope.
En el paso Test configuration, elige Focused.
Completa Goal.
Haz clic en Review & confirm y luego en Confirm and run.
Para más detalle sobre el flujo de creación, consulta Cómo crear una Threat Emulation.
Cómo escribir un buen goal
El agente de IA de Strike interpreta el goal para decidir dónde enfocarse. Cuanto más claro y acotado sea, más focalizados van a ser los resultados. Indica el flujo, endpoint o área que quieres validar y, si aplica, el tipo de problema que te preocupa.
Ejemplo: "Testear el flujo de recuperación de contraseña y el manejo de expiración de sesión".
Créditos
Cada ejecución Focused consume un valor fijo de créditos, sin importar el tamaño del scope. Antes de confirmar, la plataforma te muestra el costo de la ejecución. Los créditos salen del mismo plan que el resto de tus Threat Emulations.
Para más detalle, consulta Créditos: qué son y cómo se consumen.
Preguntas frecuentes
¿Puedo usar una Focused Threat Emulation para testear toda mi superficie?
No es lo recomendado. Una Focused Threat Emulation valida un objetivo puntual. Para un ejercicio de testing completo, usa una Threat Emulation de tipo Full security.
¿Una ejecución Focused interrumpe o modifica las ejecuciones programadas?
No. Las ejecuciones programadas siguen igual. Una ejecución Focused es independiente.
¿Puedo programar una Focused Threat Emulation para que se repita?
No. Se ejecuta una sola vez. Si necesitas validación recurrente, usa una Threat Emulation de tipo Full security.
¿Puedo elegir la profundidad de una Focused Threat Emulation?
No. La ejecución se enfoca en validar el goal que definiste, sin un nivel de profundidad configurable.
¿Puedo crear una Focused Threat Emulation desde el detalle de un asset?
Desde el asset puedes hacer clic en Start test, que te lleva al flujo de creación de una Threat Emulation con ese asset ya cargado. Ahí eliges el tipo Focused.
¿Qué pasa si el goal es ambiguo?
El agente lo interpreta lo mejor posible, pero los resultados pueden no estar tan focalizados como esperas. Describe el objetivo con la mayor claridad posible.
¿Dónde veo los resultados?
En la pestaña Executions de la Threat Emulation, identificada como tipo Focused. Las vulnerabilidades que encuentre aparecen en la pestaña Vulnerabilities.