O que é e como executar uma Focused Threat Emulation
Last updated: October 20, 2026
Uma Focused Threat Emulation é uma Threat Emulation do tipo Focused: é executada uma única vez e se concentra em um objetivo que você define, por exemplo um endpoint novo, o fluxo de login ou um painel de administração. Ela valida esse objetivo contra os assets no escopo.
Foi pensada para escopos pequenos e específicos: aprofundar ou validar algo muito pontual. Se você precisa de um exercício de testing completo sobre a sua superfície, escolha Full security.
Você também pode iniciar uma execução Focused a partir de uma Threat Emulation que já tem, sem criar uma nova.
Quando usá-la
Use uma Focused Threat Emulation quando precisar validar algo específico e delimitado, sem esperar a próxima execução recorrente. Por exemplo:
Validar um endpoint ou uma funcionalidade nova.
Aprofundar em um fluxo pontual, como o checkout ou a recuperação de senha.
Confirmar se uma vulnerabilidade ou um comportamento específico ainda está presente.
Quando não usá-la: uma Focused Threat Emulation não substitui um testing completo. Para cobrir toda a superfície dos seus assets, de forma recorrente ou em uma única execução, use uma Threat Emulation do tipo Full security. Para ver as diferenças, consulte Full security, Focused e Change-based: no que se diferenciam.
Como executá-la
Você pode fazer isso de duas formas.
A partir de uma Threat Emulation existente
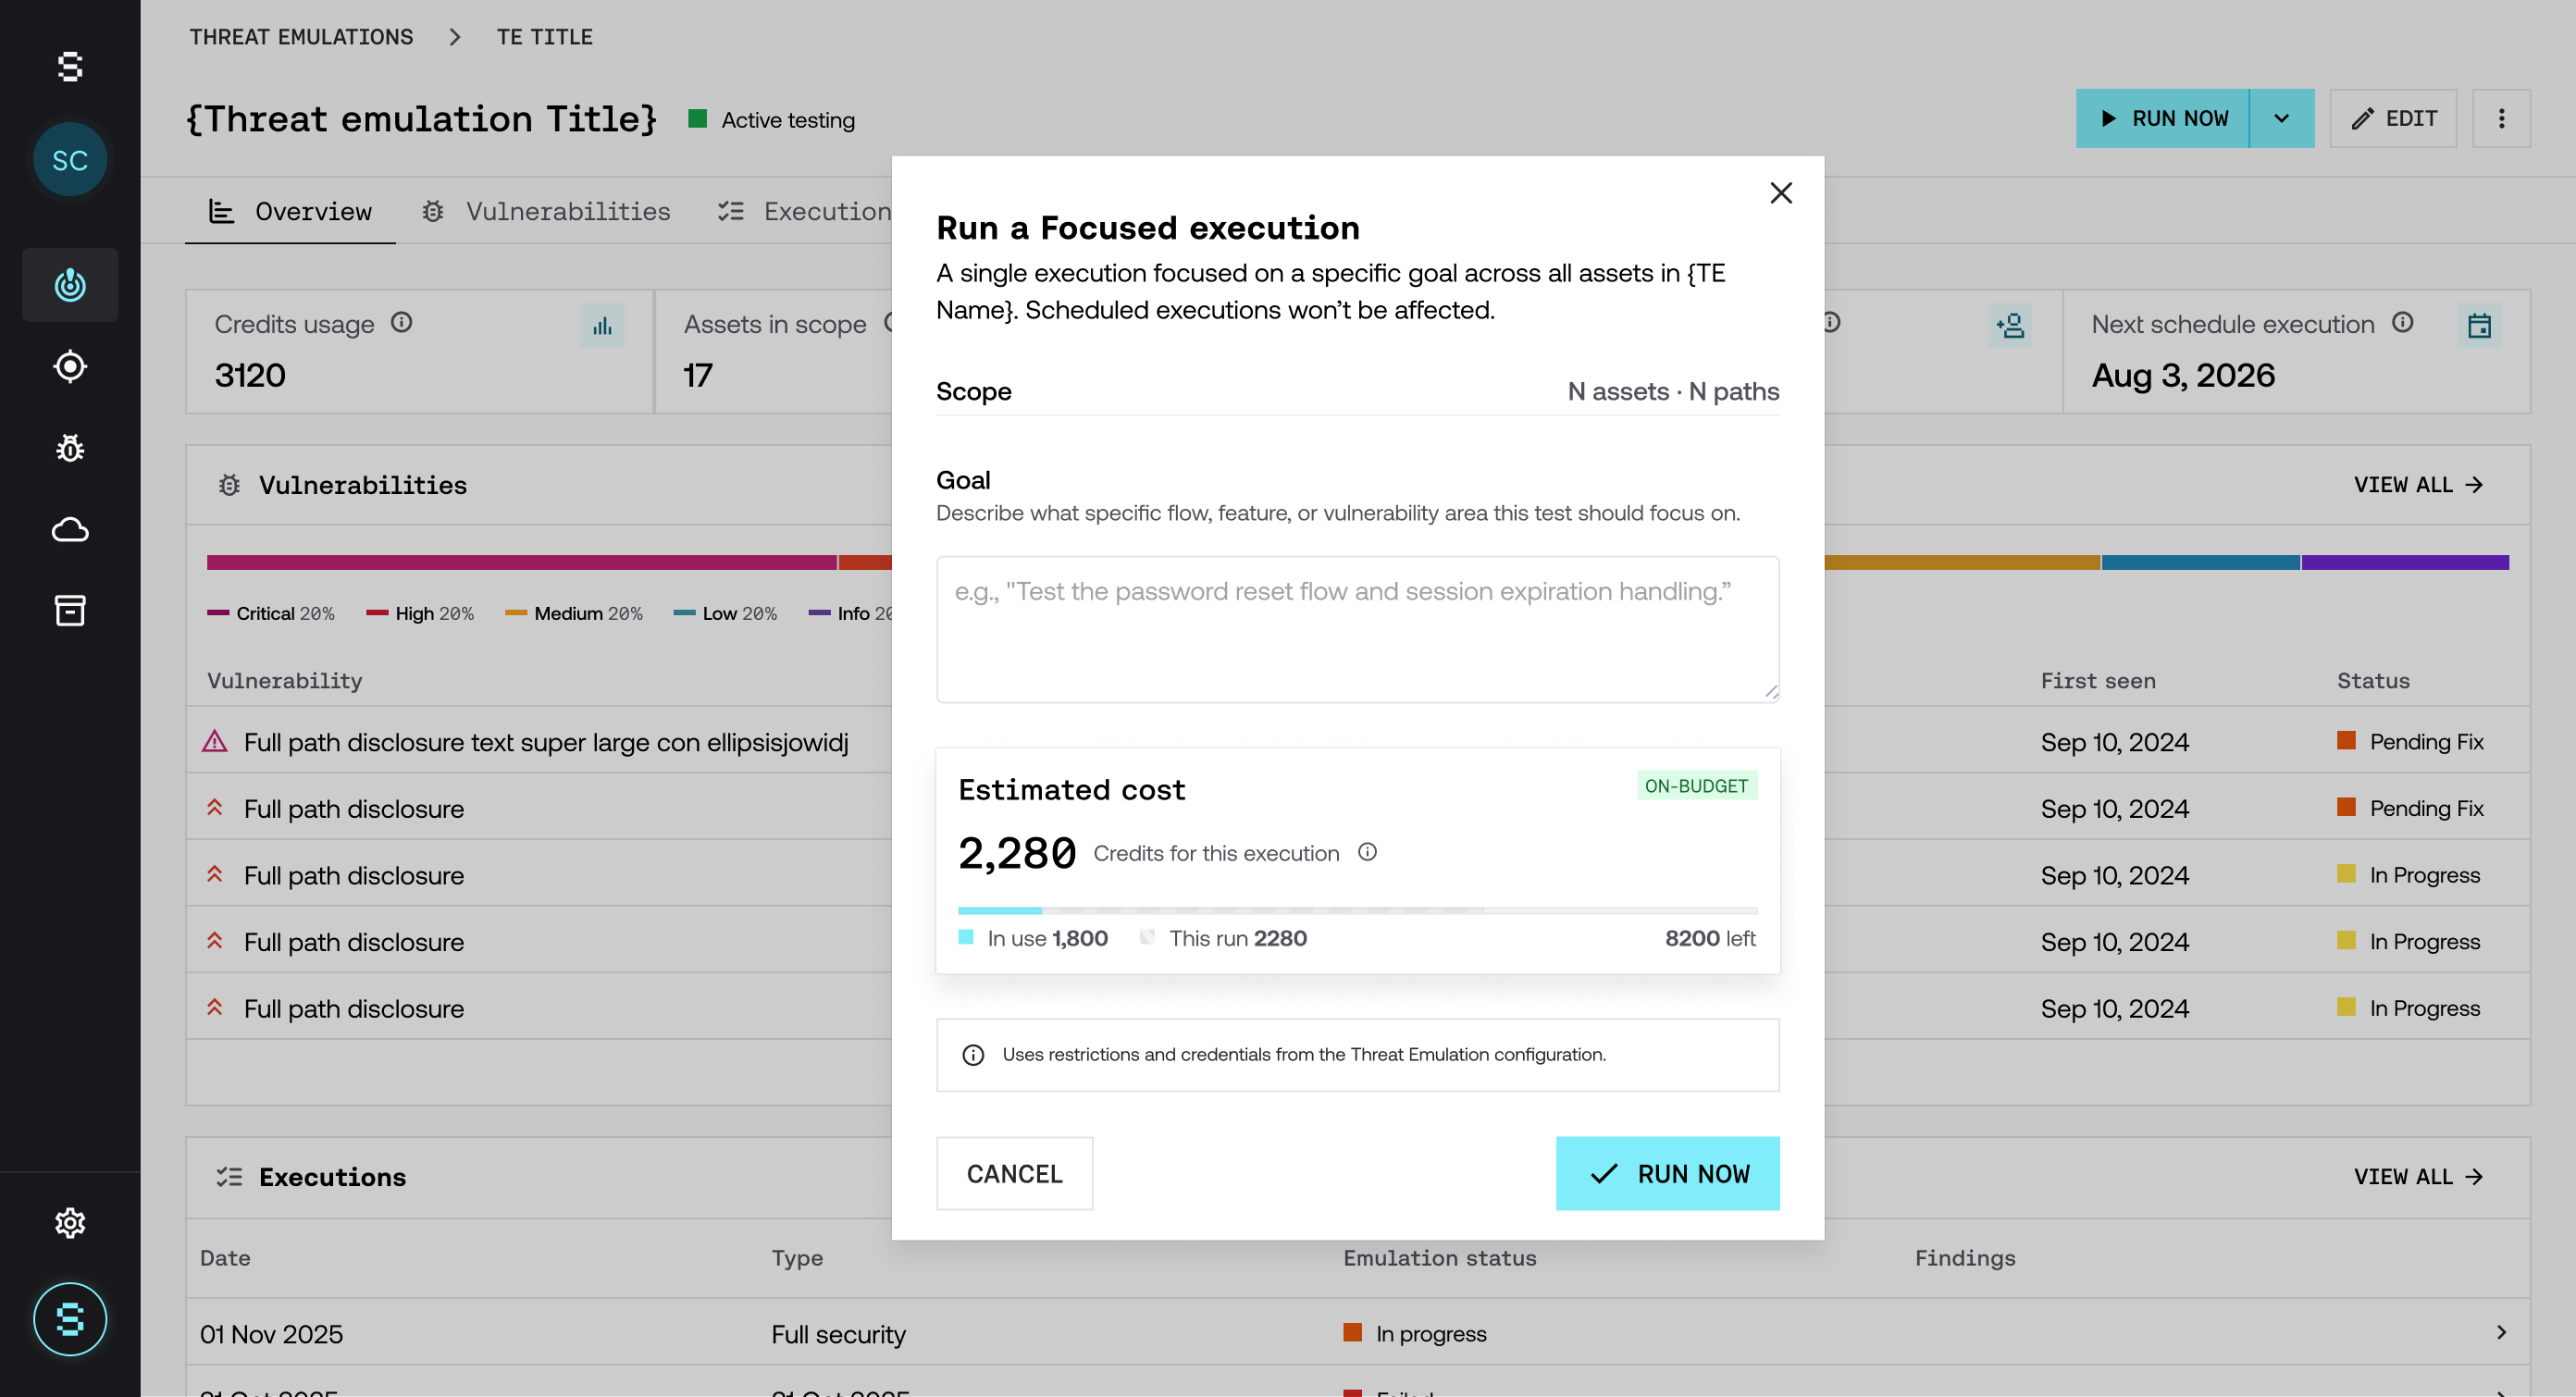
Abra a Threat Emulation.
Clique na seta de Run now e selecione Focused.
Em Goal, descreva o fluxo, a funcionalidade ou a área de vulnerabilidade em que a execução deve se concentrar.
Revise o custo estimado e clique em Run now.
A execução Focused usa os assets, as restrições e as credenciais da configuração da Threat Emulation. Ela não afeta as execuções programadas.
Criando uma Focused Threat Emulation
Crie uma Threat Emulation e defina o escopo dela. Você também pode clicar em Start test no detalhe de um asset: a plataforma leva você ao fluxo de criação com esse asset já carregado no escopo.
Na etapa Test configuration, escolha Focused.
Preencha Goal.
Clique em Review & confirm e depois em Confirm and run.
Para mais detalhes sobre o fluxo de criação, consulte Como criar uma Threat Emulation.
Como escrever um bom goal
O agente de IA da Strike interpreta o goal para decidir onde se concentrar. Quanto mais claro e delimitado ele for, mais focados serão os resultados. Indique o fluxo, o endpoint ou a área que você quer validar e, se for o caso, o tipo de problema que preocupa você.
Exemplo: "Testar o fluxo de recuperação de senha e o tratamento de expiração de sessão".
Créditos
Cada execução Focused consome um valor fixo de créditos, independentemente do tamanho do escopo. Antes de confirmar, a plataforma mostra o custo da execução. Os créditos saem do mesmo plano que o restante das suas Threat Emulations.
Para mais detalhes, consulte Créditos: o que são e como são consumidos.
Perguntas frequentes
Posso usar uma Focused Threat Emulation para testar toda a minha superfície?
Não é o recomendado. Uma Focused Threat Emulation valida um objetivo pontual. Para um exercício de testing completo, use uma Threat Emulation do tipo Full security.
Uma execução Focused interrompe ou modifica as execuções programadas?
Não. As execuções programadas continuam iguais. Uma execução Focused é independente.
Posso programar uma Focused Threat Emulation para se repetir?
Não. Ela é executada uma única vez. Se você precisa de validação recorrente, use uma Threat Emulation do tipo Full security.
Posso escolher a profundidade de uma Focused Threat Emulation?
Não. A execução se concentra em validar o goal que você definiu, sem um nível de profundidade configurável.
Posso criar uma Focused Threat Emulation a partir do detalhe de um asset?
No asset, você pode clicar em Start test, que leva ao fluxo de criação de uma Threat Emulation com esse asset já carregado. Ali você escolhe o tipo Focused.
O que acontece se o goal for ambíguo?
O agente o interpreta da melhor forma possível, mas os resultados podem não ser tão focados quanto você espera. Descreva o objetivo com a maior clareza possível.
Onde vejo os resultados?
Na aba Executions da Threat Emulation, identificada como tipo Focused. As vulnerabilidades encontradas aparecem na aba Vulnerabilities.